

Certificazioni ISO 9001 e ISO/IEC 27001
Dal 2003, MB TIME S.r.l. affianca le aziende nella gestione delle infrastrutture informatiche e nella cyber security con un approccio orientato all’eccellenza operativa e alla protezione delle informazioni.
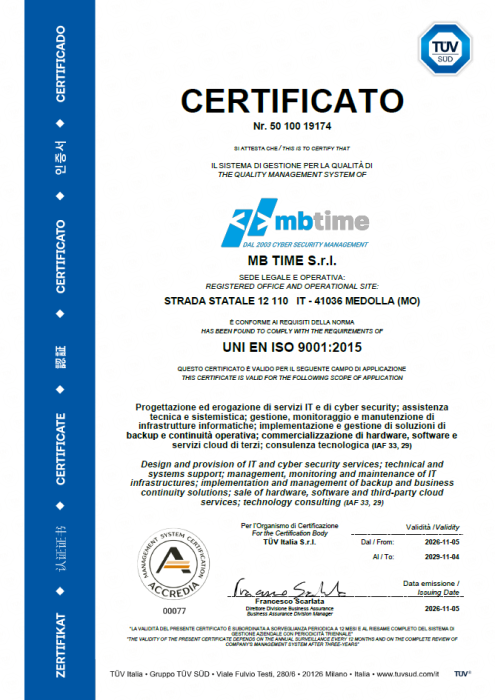
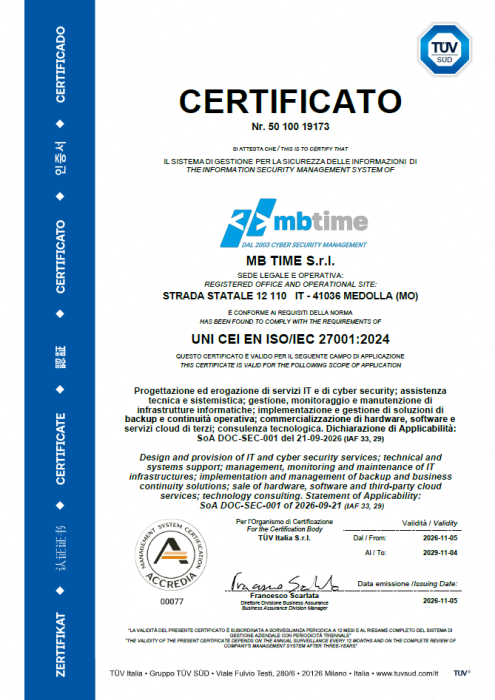
Il conseguimento delle certificazioni internazionali UNI EN ISO 9001:2015 e UNI CEI EN ISO/IEC 27001:2024 attesta formalmente la solidità dei nostri processi organizzativi e la rigorosa applicazione di protocolli allo stato dell’arte per la sicurezza dei dati, garantendo ai nostri clienti affidabilità, continuità operativa e conformità alle norme.
Qualità dei Processi: UNI EN ISO 9001:2015
Questa certificazione attesta la nostra capacità di erogare servizi strutturati, monitorati e orientati alla piena soddisfazione del cliente e continuamente migliorati.
Sicurezza delle Informazioni: UNI CEI EN ISO/IEC 27001:2024
Questa certificazione attesta la nostra capacità di garantire la protezione, l’integrità e la riservatezza dei dati aziendali e dei clienti attraverso metodologie rigorose di analisi e mitigazione del rischio
Campo di Applicazione (Settori IAF 33, 29)
Entrambe le certificazioni coprono l’intero perimetro delle nostre attività specialistiche:
- Progettazione ed erogazione di servizi IT e di cyber security;
- Assistenza tecnica e sistemistica;
- Gestione, monitoraggio e manutenzione di infrastrutture informatiche;
- Implementazione e gestione di soluzioni di backup e continuità operativa (Business Continuity);
- Commercializzazione di hardware, software e servizi cloud di terzi;
- Consulenza tecnologica.
Perché scegliere un partner certificato
Affidarsi a un’azienda certificata ISO 9001 e ISO/IEC 27001 da TUV Sud significa scegliere un partner i cui processi sono costantemente verificati da un ente terzo indipendente ed autorevole. Per i nostri clienti questo si traduce in:
- Riduzione dei rischi informatici e tutela proattiva contro le minacce cyber;
- Garanzia di continuità operativa e tempi di intervento definiti e misurabili;
- Conformità normativa a supporto degli adempimenti aziendali in materia di protezione dei dati e sicurezza delle reti;
- Trasparenza e tracciabilità in ogni fase della consulenza, fornitura e assistenza.
POLITICHE AZIENDALI / 2026–2028
Politica per la qualità
Sistema di gestione per la qualità UNI EN ISO 9001:2015 • Data del documento 18/06/2026
La proprietà di MB Time S.r.l. persegue gli obiettivi sotto riportati attraverso un sistema di gestione conforme alla norma UNI EN ISO 9001:2015 e da aggiornare alle sue successive edizioni, finalizzato a soddisfare le attese dei clienti e delle altre parti interessate.
01 Missione e qualità dei servizi
La missione di MB Time S.r.l. è garantire l’efficacia e la continuità dei sistemi informatici e la protezione delle informazioni dei clienti che acquistano i suoi servizi.
L’efficacia dei servizi è misurata attraverso:
- il tempo di messa in servizio dei nuovi server, dal loro ricevimento;
- il numero di attacchi bloccati da endpoint e firewall per i prodotti hardware e software forniti;
- il tempo medio tra apertura e chiusura dei ticket per l’assistenza tecnica.
02 Obiettivi aziendali e persone
Gli obiettivi definiti dalla proprietà riguardano la marginalità minima per ciascuna commessa e l’aumento del fatturato mediante l’ampliamento della clientela, per evitare che la perdita di uno o più clienti comprometta l’esistenza dell’azienda. Saranno perseguiti mediante attività di marketing, preventivazione e partnership.
La soddisfazione delle attese dei dipendenti sarà misurata attraverso indicatori sulle ore perse per infortuni e malattie e sul turnover.
03 Conformità ai requisiti applicabili
MB Time S.r.l. ha conseguito e intende mantenere la conformità ai requisiti dei regolamenti UE, ai decreti legge del Governo italiano ed alle norme applicabili.
04 Misurazione e miglioramento continuo
Le misure degli indicatori di efficacia di ciascun processo i loro andamenti ed il confronto con i loro valori obiettivo costituiscono la base per le decisioni su strategie, struttura, risorse e modalità di attuazione dei processi.
MB Time metterà in atto:
- le azioni di mitigazione dei rischi e di valorizzazione delle opportunità emerse dall’analisi dei rischi e delle opportunità, aggiornata annualmente in relazione alle variazioni delle istanze delle parti interessate e dei fattori influenti sulla loro soddisfazione;
- le azioni correttive conseguenti a reclami dei clienti e non conformità ai requisiti del sistema o delle norme di riferimento, rilevate negli audit di prima, seconda e terza parte.
verificando la percentuale di azioni chiuse ed efficaci;
Politica per la sicurezza delle informazioni
01 Finalità e informazioni da proteggere
La Direzione di MB Time S.r.l. si propone di preservare la sicurezza ovvero la riservatezza, l’integrità e la disponibilità delle informazioni trattate, ovvero di prevenire l’accesso non autorizzato, la cancellazione o la perdita della disponibilità:
- delle informazioni di sua proprietà misurando il numero di incidenti non mitigati per anno;
- delle informazioni di proprietà dei clienti ad essa accessibili per effetto dell’erogazione dei suoi servizi, misurando il rapporto tra numero di incidenti non mitigati e numero di clienti;
mediante la creazione e l’applicazione di un SGSI basato sui seguenti;
02 Princìpi
- concentrazione delle autorità nel CEO;
- suddivisione delle attività;
- accesso a due fattori a tutti gli asset e le informazioni critici;
- conservazione delle informazioni esclusivamente sul server;
- Assenza di esenzioni ed eccezioni;
03 Norme di Riferimento
Il SGSI dovrà essere conforme:
- alla direttiva UE 2555 / 2022 e al Dlgs 04/09/2024, n. 138 che la recepisce
- ai requisiti per gli operatori che vogliano fornire servizi sul cloud e di sicurezza delle informazioni sanciti dal bando per l’assegnazione di voucher per i servizi in cloud, come da Regolamento n. 21007/2024 – Allegato 2 sezione 2 relativa ai soggetti «ordinari» e quindi ….
- alla norma UNI EN ISO IEC 27001:2024. Obiettivo di MBTime è quello di certificare la conformità del SGASI a tale norma.
04 Misurazione e miglioramento continuo
Le misure degli indicatori, i loro andamenti ed il confronto con i loro valori obiettivo costituiscono la base per le decisioni su controlli da attuare e struttura, risorse da impiegare per migliorare continuamente le prestazioni del SGSI.
MB Time metterà in atto:
- le azioni di mitigazione dei rischi e di valorizzazione delle opportunità emerse dall’analisi dei rischi e delle opportunità, aggiornata annualmente in relazione alle variazioni dei requisiti delle parti interessate e dei fattori influenti sulla loro soddisfazione,
- le azioni correttive pianificate in conseguenza di incidenti («lesson learned» e le non conformità ai requisiti del SGSI e/o delle norme di riferimento, risultanti dagli audit di parte prima, seconda e terza;
verificando la percentuale di azioni chiuse ed efficaci;
Richiedi informazioni senza nessun impegno
MB TIME srl
Risorse Tecnologie Informatiche
Strada Statale 12, 110 int.22
c/o Direzionale Villa Franca
41036 Medolla (MO)
